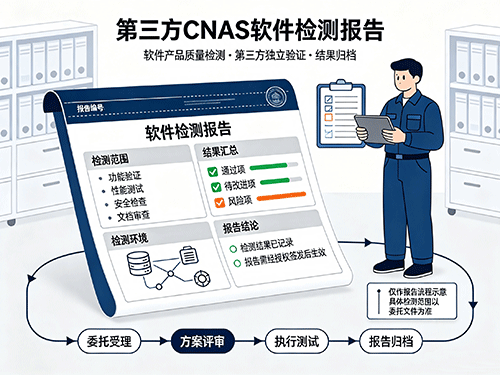
招投标选择第三方软件检测报告是为了确认资质合法、范围一致、内容合规、产品一致 。在2026年一单一库新政实施后,选择哪种发生了变化,CNAS报告已成为当前招投标场景下更稳妥、更主流的选择。
CMA和CNAS的效力和选择
检测报告的合规性,取决于加盖的资质标识。
CMA(检验检测机构资质认定):这是国内强制性的行政许可。在过去是报告有法律效力的基础。但根据2026年6月起实施的一单一库新政,通用软件的功能、性能、安全等常规测评,已不在CMA的强制认证清单内。意味着为通用软件测试出具CMA报告属于超范围违规盖章,在招投标中会被直接决定为无效,甚至可能导致废标。
CNAS(实验室认可):根据ISO/IEC 17025国际标准的自愿性认可,代表机构的技术能力。新政之下,CNAS报告不受一单一库限制,且其技术专业性在政企验收和招投标中同样被广泛采纳,已成为当前更稳妥、更主流的选择。对于信创软件、科研课题等场景,CNAS报告几乎是唯一的合规证据。
在当前的招投标项目中,应优先选择能够出具CNAS认可报告的机构。如果项目涉及特殊领域(如医疗器械),招标文件可能仍会确定要求CMA,此时需严格按文件要求执行。
怎样选择合规的检测机构?
选择机构时进行以下检查:
检查资质真实性和有效性:登录全国认证认可信息公共服务平台或中国合格评定国家认可委员会(CNAS)官网,检查机构的CNAS认可证书是不是在有效期内,杜绝假证或过期资质。
准确一致能力范围:必须下载机构的资质能力范围附件,逐一核对你的测试项目(如功能测试、性能测试、信创适配测试等)是不是确定列在其中。报告内容超出机构认可范围,同样无效。
审查报告内容和标准:合规的报告应根据 GB/T 25000.51-2016 等国家标准,内容需包括功能性、性能效率、信息安全性等八大质量特性。报告应包含测试环境、用例、缺陷分级等细节,拒绝模糊表述。
保证产品和版本一致性:报告所测试的软件名称、版本号,必须和投标文件及交付的产品完全一致。用旧版本(如V1.0)的报告去投新版本(如V2.0)的标,报告将视为无效。
必须警惕:
资质超范围:机构有CNAS资质,但你的测试项(如安全渗透测试)不在其附件列表内。
报告时效过期:招标文件一般要求报告出具时间在6个月、1年或3年内,超期无效。
测试项目缺项:报告未包括招标文件要求的全部测试点,无法对应评分条款。
流程缩水或数据造假:承诺1天出报告的机构很可能套用模板、编造数据,专家评审极易识破。
签章不规范:报告缺少CNAS认可标识、授权签字人签名,或无法通过官方渠道查询真伪。
建议
研读招标文件:逐条分析其对报告资质(CMA/CNAS)、测试范围、根据标准、有效期的具体要求。
优先选择双资质机构:虽然CNAS是当前主流,但选择同时有CMA和CNAS的机构,能更好地应对不同项目的差别化要求。
做好三统一:保证投标文件描述的软件、测试报告检测的软件、最后计划交付的软件,在名称、版本、功能上完全一致。
预留充足时间:正规的第三方测试完整流程一般需要5-15个工作日,加急服务会增加30%-50%的费用,切忌临时抱佛脚。

 400-607-0568