一、法规和标准
当前APP个人信息保护的合规框架以《个人信息保护法》《网络安全法》《网络数据安全管理条例》为重要,辅以部门规章和团体标准。2026年1月,国家网信办发布《互联网应用程序个人信息收集使用规定(征求意见稿)》(以下简称“App监管新规”),监管包括App、SDK、分发平台和终端,对告知-同意机制进行了强化,对权限申请、敏感信息采集存储传输、账号注销等进行了确定限制。
在标准方面,电信终端产业协会发布的T/TAF 078.1—2026《APP用户权益保护测评规范 第1部分:超范围收集个人信息》和T/TAF 078.5—2026《第5部分:违规使用个人信息》,分别规定了超范围收集和违规使用个人信息的检测细则及典型检测场景,适用于APP提供者自查,也适用于主管部门和第三方考虑机构开展监督管理和考虑。此外,T/TAF 077.6-2026《APP收集使用个人信息最小必要考虑规范 第6部分:软件列表》针对软件列表的告知同意、收集、存储、使用、传输、提供、删除各步骤提出了最小必要性符合度考虑项。
《App违法违规收集使用个人信息行为认定方法》确定了六类违规行为的认定标准:未公开收集使用规则、未明示收集使用个人信息的目的方式和范围、未经用户同意收集使用个人信息、违反必要原则收集和服务无关的个人信息、未经同意向他人提供个人信息,以及未按法律规定提供删除或更正个人信息功能或未公布投诉举报方式。
二、APP合规测试重点
(一)告知同意机制
隐私政策的可访问性和可读性。 隐私政策应在APP首次运行时通过弹窗等明显方式提示用户阅读,进入主界面后访问隐私政策的操作不应超过4次点击;文字应清晰可读,须提供简体中文版。当前新规进一步要求以显著方式(加粗、放大、异色)显示个人信息处理者的主体信息,包括名称、联系方式和数据保护官(DPO)信息。
结构化清单要求。 新规要求以结构化清单方式列出个人信息收集清单、权限清单以及第三方SDK清单,并新增了SDK包名披露要求。结合《网络数据安全管理条例》的双清单要求,企业需要完成至少4份清单,重要目的是提升隐私政策的可读性。目前头部企业多以文字加表格方式呈现,同时在设置界面另行提供清单及系统权限管理功能。
逐一明示收集使用目的。 须逐一列出APP(包括委托的第三方或嵌入的第三方代码、插件)收集使用个人信息的目的、方式、范围,不得以笼统表述概括。在申请打开可收集个人信息的权限或收集身份证号、银行账号、行踪轨迹等敏感信息时,须同步告知用户其目的,且目的应确定、易于理解。
(二)最小必要原则
APP收集的个人信息类型或打开的可收集个人信息权限应和现有业务功能直接相关,不得因用户不同意收集非必要个人信息或打开非必要权限而拒绝提供业务功能。工信部确定要求,应按照最小必要原则,根据不同应用场景或用途,确定SDK功能和对应的个人信息收集范围,不得一揽子过度收集个人信息;应在对应业务功能启动时动态申请所需权限,不得要求用户一揽子同意多个非本业务功能的必要权限。
(三)第三方SDK合规管理
第三方SDK是当前APP合规的高风险领域。2026年工信部通报中,多款APP及SDK因违规收集个人信息、过度索取权限等问题被点名。合规重点包括:
隐私政策中的SDK披露。 应在隐私政策中逐一明示嵌入的第三方SDK名称、提供方、收集使用个人信息的目的、方式和范围,以及所提供的数据安全保护措施,并显示SDK的开发运营者名称及隐私政策链接。
用户同意后再初始化SDK。 须保证在用户阅读APP隐私政策并取得授权之后,按APP功能需要在合适时机调用初始化接口。在用户同意隐私政策之前,不得调用任何涉及隐私的API和SDK。
SDK考虑和审计。 建议在使用第三方SDK前对其个人信息保护能力进行考虑,全面掌握其收集个人信息的范围,避免出现第三方SDK私自收集个人信息的违规情况。第三方SDK清单更新时,需考虑宿主APP和SDK的法律关系,判断组成委托处理还是对外提供。
(四)隐私政策更新和重获授权
新规要求大型平台更新隐私政策时,需同步通过APP首页、官网等渠道公开征求意见,期限不少于7个工作日。在以下场景下,隐私政策更新后需重获用户授权:收集使用个人信息的目的、方式、范围发生实质性变化;新增收集敏感个人信息;新增向第三方提供个人信息的场景。
(五)用户权利保障
APP须提供有效的账号注销功能、个人信息查询/更正/删除功能,以及撤回同意收集个人信息的途径和方式。未向用户提供撤回同意收集个人信息的途径、方式,可被认定为未经用户同意收集使用个人信息。同时须建立并公布个人信息安全投诉举报渠道。
三、隐私防护技术措施
(一)合规检测技术方法
APP隐私合规检测一般采用动静态结合的检测方式。静态检测通过反编译技术对APP的代码进行深度剖析,分析隐私政策合规性、权限声明、SDK集成情况等;动态检测模拟真实用户操作行为,在APP运行过程中实时监测个人信息收集和传输行为。检测流程一般包括:资料审核、自动化初测、技术专家人工检测、报告编写、报告审核和材料归档六个阶段。完整的隐私合规考虑报告应包括个人信息收集详情、权限使用详情、个人信息泄漏风险详情以及隐私政策条款完整性详情。
(二)数据处理安全措施
APP运营者应对个人信息采取去标识化、加密等方式进行传输和处理,在数据存储步骤实施访问控制和权限管控。对于敏感个人信息,应实施更严格的加密和隔离措施,并建立数据安全影响考虑机制。
四、用户侧隐私防护指南
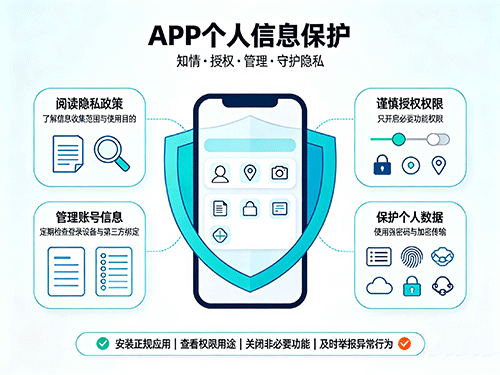
严选下载渠道。 优先通过手机官方应用商店下载应用,切勿点击不明网站、第三方链接或陌生二维码下载安装软件,规避恶意程序捆绑索权风险。安装及打开应用时仔细辨别权限申请弹窗,结合应用重要功能判断权限合理性,对明显过度索权行为应果断拒绝或卸载应用。
按需授权和定期检查。 按照“最小必要”原则,根据使用场景灵活调整权限开关。如,地图应用仅在导航时打开位置权限,拍照软件设置为仅在使用时允许访问相册。同时应定期在手机设置中查看应用权限管理,关闭长期不用的APP对麦克风、摄像头、定位、通讯录、相册等敏感权限的访问。
主动监测和防护。 善用手机自带的安全监测功能和专业杀毒软件,定期扫描应用行为,及时处理权限异常预警。开启双重认证、隐私空间等功能,借助权限管理工具实时监控后台活动。
隐私政策更新。 APP更新后如变更隐私政策,应仔细阅读变更内容,避免在不知情的前提下被扩展使用场景。
五、监管和趋势
2026年,中央网信办、工业和信息化部、公安部联合开展个人信息保护系列专项行动,治理重点包括:未公开个人信息收集使用规则、未提供有效注销用户账号功能、未建立公布投诉举报渠道;未完整准确告知收集使用个人信息情况,或告知目的、方式、范围和实际收集使用情况不一致;以及违反必要原则收集和服务无关的个人信息等。
从监管趋势看,合规要求正从形式合规向实质合规深化-不仅要求隐私政策文本合规,更要求实际数据处理行为和声明一致;不仅重视APP本身,还将SDK、分发平台和智能终端纳入全链条监管。企业应建立常态化的隐私合规自查机制,定期开展合规检测,保证产品不断满足监管要求。

 400-607-0568